Column
Claude Codeのセキュリティ。会社で使う前に確かめること
『社員がClaude Codeを使いたいと言っているが、会社のパソコンで動かして大丈夫か分からない』
『ChatGPTと何が違って、何に気をつければよいかを知りたい』
新しいAIツールを会社に入れるときに、安全かどうかが分からないまま判断を迫られるのは不安です。
Claude Codeは文章を答えるだけでなく、パソコン上のファイルを読み書きしてコマンドを実行できるため、触らせる範囲、許可する操作、外に出る情報を使う前に決めておく必要があります。
本記事では、Claude Codeで起きうるリスク、2026年11月に報じられた情報漏洩、備わっている保護機能、会社で使う前の確認事項と起きたときの対処を解説します。
株式会社INFLUは情報セキュリティの認証(ISMS)を受け、エンジニアが日々の業務でAIを使いながら企業のAI活用(AX)を支援しています。
Claude Codeとは
Claude Codeは、Anthropicが提供する、パソコン上で動くAIのプログラミング支援ツールです。
ブラウザで文章を答えるAIと違い、利用者の許可を得たうえで、パソコンの中のファイルを読み、書き換え、コマンドを実行して作業を進められます。
便利な反面、指示の間違いや外から紛れ込んだ指示の影響が、画面上の文章ではなく実際のファイルや設定に出ます。
次の章で、起きうるリスクを4つの場面に分けて見ていきます。
Claude Codeのセキュリティで起きうるリスク
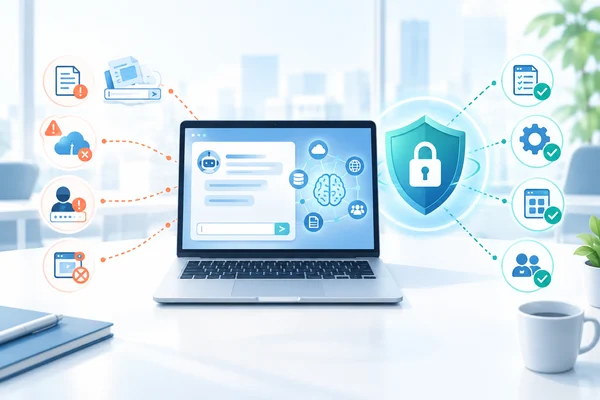
リスクは、操作する、送る、読ませる、つなぐという4つの場面で起きます。
どの場面でも、仕組みそのものより、何を触らせて何を許すかを決めていないことが原因になります。
場面ごとに、何が困るのかを順に見ていきます。
意図しないファイルの変更や削除
Claude Codeは作業のためにファイルを書き換えたり消したりするので、指示が曖昧なまま進めると必要なファイルが変わるおそれがあります。
公式ドキュメントは、承認する前に提案されたコードとコマンドの安全性を確認する責任は利用者にある、としています。
入れた情報が社外に送られる
指示や読ませたファイルの内容は、処理のためにAIを提供する会社へ送られます。
顧客の情報やパスワードが入ったファイルを読ませると、その内容が社外に渡るため、何を読ませるかを先に決めておく必要があります。
入力した内容が学習に使われるかどうかはプランによって扱いが違い、Anthropicの公式ページでは、個人向けのプランはプライバシー設定で変更でき、Team・Enterprise・APIは商用の利用規約に従うと案内されています。
外からの指示による誤動作
読ませたWebページやファイルの中にAIへの指示が隠されていて、意図しない動きにつながる攻撃を、プロンプトインジェクションと呼びます。
公式ドキュメントも、信頼できないコンテンツをClaudeに直接渡さないことを勧めており、知らないフォルダや資料を扱うときは特に注意が必要です。
外部のツールとのつなぎ
Claude Codeには、MCPという仕組みで外部のサービスやツールをつなげられます。
つないだ先には読ませる情報や操作の権限が広がるため、公式ドキュメントは、自分で作ったサーバーか信頼できる提供元のサーバーを使うよう勧めています。
4つの場面はどれも、触らせる範囲と許す操作を決めていないときに被害が大きくなります。
2026年11月に報じられたClaude Codeの情報漏洩
2026年11月時点で報じられている2件は、外部からの攻撃の話ではなく、Claude Codeを普通に使っていて気づかないうちに情報が外に出たり残ったりするものです。
内容は報道をもとにしており、状況が変わる可能性があるため、本記事は2026年11月9日時点の情報として書いています。
メールアドレスの通信への混入
外部のサイトにアクセスするときの通信(User-Agent)に、利用者のメールアドレスが含まれて送られていたと報じられています。
内容はGIGAZINE(2026年11月6日)gigazine.netで読めます。
GitHubでは2026年7月に最初の報告があり、11月にも新しい報告が出ています。
対応として、バージョン2.1.317以降に防ぐ仕組みが入り、初期設定で有効になっていると報じられています。
ただし、防げないケースがないかを利用者に報告してほしいとする開発側の呼びかけも伝えられており、完全に解決したとは言い切れません。
利用者にできるのは、Claude Codeを最新の状態に保つことと、どんな情報が外に出うるかを知っておくことです。
承認したコマンドの平文での保存
シェルコマンドの実行を承認すると、そのコマンドが設定ファイル(.claude/settings.local.json)に許可ルールとして保存されます。
コマンドの中にパスワードやAPIキーが含まれていると、それが平文のまま設定ファイルに残るという不具合の報告が寄せられています。
この設定ファイルを共有したり公開したりすると、そこから秘密情報が見えてしまいます。
2つの件に共通するのは、通常の使い方と初期の設定のままでも起きることです。
会社では、どこに何が残り、何が外に出うるかを先に知ったうえで、ルールを決める必要があります。
Claude Codeに備わっている保護機能
Claude Codeには、権限の確認など、事故を減らすための仕組みが備わっています。
ここでは、公式ドキュメントのセキュリティのページで説明されている内容を取り上げます。
主な仕組みは以下の3つです。
- 権限モード: Manualモードでは、ファイルの編集やコマンドの実行の前に、利用者へ確認します
- 作業ディレクトリの境界: 起動したフォルダの外を読み書きする前に、利用者へ確認します
- ネットワークコマンドの承認: curlやwgetのようにWebから内容を取得するコマンドは、初期設定では自動で承認されません
公式ドキュメントは、これらの保護機能でリスクは大きく減らせるものの、あらゆる攻撃を防げるわけではないとも説明しています。
仕組みがあっても確認せずに許可し続けると守れないため、Claude Codeの保護は、使う人が確認して初めて効くものだといえます。
会社でClaude Codeを使う前に確かめること
会社で使う前に確かめることは、契約と入れた情報の扱い、触らせるフォルダ、許可する操作、秘密情報と更新、使う人と手順の5つです。
5つを順に決めておけば、前の章のリスクの多くは、起きる前に減らせます。
契約と入れた情報の扱い
個人向けのプランと法人向けのプランでは、入れた情報の扱いが異なるため、利用するプランの公式ページで確かめます。
あわせて、社員が個人のアカウントで業務に使っていないかを、会社として把握しておきます。
触らせるフォルダを決める
作業用のフォルダを分け、顧客の情報やパスワードが入ったフォルダはClaude Codeに触らせません。
判断に迷ったときに誰へ聞くかも、あらかじめ決めておきます。
許可する操作を決める
確認なしで実行してよい操作と、毎回確認する操作を分けて決めます。
設定のしかたは公式ドキュメントに従い、すべてを自動で許可する使い方は会社では使わないと決めておくと、判断がぶれません。
秘密情報の扱いと更新
「今後確認しない」で承認するコマンドには、パスワードやAPIキーを直接書かないようにします。
Claude Codeが作る設定ファイルは、秘密情報と同じ扱いにして、Gitの管理に入れない、公開しない、コミットの前に中身を確かめるを徹底します。
あわせてClaude Codeを最新の状態に保ち、メールアドレスの件のような不具合の修正を受け取れるようにします。
使う人と手順を決める
使ってよい人、使ってよい用途、使い始める前の説明を決めておき、新しく入った社員にも同じ説明をします。
機能は変わっていくので、ルールも定期的に見直します。
5つを決めたら、まず小さい業務の1つで試し、運用しながらルールを直していくと、無理なく社内に定着します。
情報漏洩が起きてしまったときの対処
情報漏洩に気づいたら、最初にやるのは、漏れた可能性のあるパスワードや鍵を使えなくすることで、原因の調査はそのあとに行います。
ファイルを消しても、過去の履歴やコピーに情報が残る場合があるため、消すよりも先に使えなくする必要があります。
対処の順番
対処は、以下の5つの順番で進めます。
- 漏れた可能性のある認証情報(パスワード、APIキー、トークン、SSHの鍵)を失効させ、新しく発行し直します。ファイルの削除より先に行います
- 設定ファイルをGitの管理から外し、公開リポジトリやフォークに残っていないか確かめます。過去のコミット履歴に残る場合があるので、消しただけで安心しません
- いつから、誰が、どのフォルダや環境でClaude Codeを使っていたかを洗い出し、何が漏れうるかを把握します
- 社内で報告します。顧客の個人情報が関わる場合は、報告が必要かどうかを専門家や所管の窓口に確認します
- 原因になったルール(承認の仕方、触らせるフォルダ)を見直します
失効や再発行の手順は、各サービスの公式の案内に従います。
起きる前に決めておくこと
起きたときに慌てないために、あらかじめ決めておくことが3つあります。
- 誰が認証情報を失効できるか、連絡先を決めておく
- 使っている鍵やパスワードの一覧を持ち、失効の手順を確かめておく
- 設定ファイルに秘密情報が残っていないかを、定期的に点検する
起きたときに慌てないのは、事前に決めてある会社です。
まとめ
Claude Codeはファイルを読み書きしてコマンドを実行できるため、触らせる範囲と許可する操作を先に決めておく必要があります。
契約と入れた情報の扱い、触らせるフォルダ、許可する操作、秘密情報と更新、使う人と手順の5つを、使う前に確かめます。
2026年11月に報じられたように、気づかないうちに情報が外に出たり残ったりすることがあるため、起きたときは、まず認証情報を使えなくします。
AIツールを社内で安全に使うためのルール作りや、どの業務から使うかで迷ったら、INFLUのAX支援でご相談を受けています。
株式会社INFLUは大阪市西区を拠点に、情報セキュリティの認証(ISMS)を受け、エンジニアが日々の業務でAIを使いながら、企業のAI活用を課題の整理から社内に残る運用づくりまで支援しています。
AX支援の内容は、下記のページで紹介しています。