Column
生成AIの情報漏洩の事例。会社で起きる原因と、今日からできる対策
『社員がChatGPTに仕事の資料を入れていないか心配だ』
『ニュースで見る生成AIの情報漏洩が、うちの会社でも起きるのか知りたい』
事例を知らないまま使い続けると、何を気をつければよいのかが決められません。
生成AIの情報漏洩は、社員が情報を入れる、サービス側の不具合、アカウントの流出、会社が禁じたツールの利用の4つの形で起きていて、入れてよい情報と使うツールを先に決めておけば、多くは防げます。
本記事では、実際に起きた事例、起きる原因、会社でできる対策を解説します。
株式会社INFLUは情報セキュリティの認証(ISMS)を受け、エンジニアが日々の業務でAIを使いながら企業のAI活用(AX)を支援しています。
AX支援の内容は、下記のページで紹介しています。
生成AIの情報漏洩とは
生成AIの情報漏洩とは、AIに入れた情報や、AIを使うために登録した情報が、意図しない相手に見える状態になることです。
漏れる情報は、大きく2種類に分けられます。
- 利用者がAIに入れた文章や資料(顧客の情報、ソースコード、社外秘の資料)
- AIを使うために登録したアカウントの情報
漏れる先は、AIを提供する会社のサーバー、同じサービスを使う別の利用者の画面、アカウントを手に入れた第三者などです。
次の章で、実際に起きた事例を4つの型に分けて見ていきます。
実際に起きた生成AIの情報漏洩の事例
実際に起きた事例は、誰が、何を、どうして漏らしたかによって、4つの型に分けられます。
どの事例も、公式発表や報道で確かめられたものだけを取り上げます。
型ごとに、何が原因で、会社として何が困るのかを順に見ていきます。
社内の情報を入力した事例
2023年に、サムスン電子の社員が社内のソースコードをChatGPTなどの生成AIに入力していたと報じられています。
この件はSamsung Bans Staff’s AI Use After Spotting ChatGPT Data Leak (2)news.bloomberglaw.comなどが報じています。

同社は、社員による生成AIの利用を制限したとされています。
報じられた懸念は、入力した情報が外部のサーバーに保存され、取り戻したり消したりしにくいという点でした。
入れる前の決めごとが欠かせない理由は、ここにあります。
サービス側の不具合の事例
2023年3月20日、ChatGPTでオープンソースのライブラリの不具合により、一部の利用者に別の利用者のチャット履歴のタイトルが見える状態になりました。
同じ不具合で、ある9時間のあいだに利用していたChatGPT Plusの利用者の約1.2%について、氏名、メールアドレス、請求先の住所、カードの種類と下4桁、有効期限が見えた可能性があるとしています。
原因は利用者の操作ではなく、サービス側の不具合です。
自社の注意だけでは防げないので、そもそもAIに入れる情報を絞っておくことが、会社にできる備えになります。
アカウント情報が流出した事例
シンガポールのセキュリティ会社Group-IBは、2023年6月にGroup-IB Discovers 100K+ Compromised ChatGPT Accounts on Dark Web Marketplaces; Asia-Pacific region tops the listgroup-ib.comした報告で、ChatGPTのアカウント情報を保存した端末のうち、101,134台が情報を盗み取るマルウェアに感染していたとしています。

盗まれた情報はダークウェブの取引サイトで売買されていたとされ、原因は利用者の端末がマルウェアに感染したことです。
ChatGPTは初期設定で入力と回答の履歴を保存するため、アカウントを手に入れた第三者は、過去のやり取りに含まれる機密情報を見られるとGroup-IBは指摘しています。
アカウントを守れないと、そこに残った履歴ごと見られてしまいます。
禁止されたAIに情報を送った事例
パナソニック オペレーショナルエクセレンスは2026年10月23日、人事情報システムの導入プロジェクトのメンバーが、社内で利用を禁止していた外部の生成AIサービスに個人情報を含むデータをアップロードしたと公表しました。
パナソニック、利用禁止の生成AIに従業員・家族の個人情報 4区分で約33万4千人分innovatopia.jpによると、対象は従業員、元従業員とその家族の4区分で、合計は約33万4千人分にのぼります。
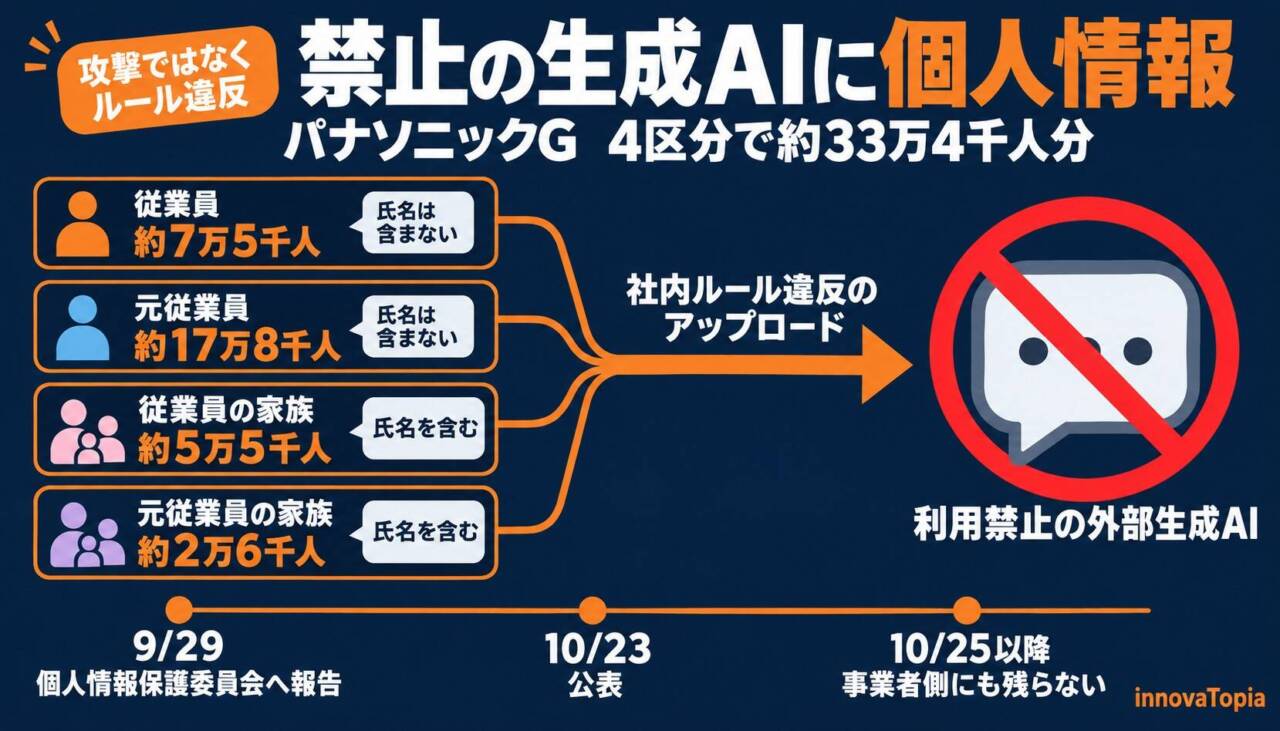
原因は不正アクセスではなく、特定の担当者が社内のルールに反して情報を送ったことです。
禁止するルールがあっても、守られているかを見ていないと防げないことが、この事例から分かります。
4つの型に共通するのは、情報を入れる前の決めごとが無いか、あっても守られていないことです。
生成AIで情報漏洩が起きる原因
事例の原因は、情報の入れ方、設定、サービスの不具合やアカウントの流出、会社が認めていないツールの利用の4つにまとめられます。
このうち会社の決めごとで減らせるのは、入力、設定、ツールの3つです。
順に見ていきます。
- 機密情報や個人情報を、そのまま入力する
- 入れた情報が学習に使われる設定のまま使う
- サービス側の不具合やアカウントの流出が起きる
- 会社が認めていないツールを、社員が自分の判断で使う(シャドーAI)
学習に使われるかどうかは、プランによって異なります。
たとえばOpenAIhelp.openai.comは、個人向けのChatGPT(Free、Plus、Pro)では入力した内容を学習に使うことがあるとしています。
これは設定で止められます。
一方でChatGPT BusinessやChatGPT Enterpriseは、初期設定で学習に使わない扱いです。
Is my data used for model training? | Anthropic Privacy Centerprivacy.claude.comも、法人向けなどの商用の製品に入れた内容は、初期設定では学習に使わないとしています。
そのため、社員がどのプランのどの設定で使っているかを会社が把握していないと、入れた情報がどう扱われるかも分からなくなります。
会社でできる生成AIの情報漏洩対策
会社でできる対策は、決める、設定する、教える、見直すの4つです。
どれも特別な機器は要らず、誰が何をしてよいかを決める話なので、経営者と現場の担当者で話し合うと進めやすくなります。
入れてよい情報と入れない情報を決める
入れてよい情報と入れない情報は、言葉だけでは人によって判断が分かれるため、例をつけて決めます。
決める内容の例は、以下の3つです。
- 入れない情報の例: 顧客の個人情報、契約前の取引の情報、パスワード、ソースコード
- 入れてよい情報の例: すでに公開しているホームページの文章
- 迷ったときに聞く人: 担当者の名前まで決めておく
迷ったときに聞く先まで決めておくと、社員が自分の判断で入れてしまうことが減ります。
学習設定と法人向けプラン
入れた情報を学習に使わない設定にするか、学習に使わない法人向けのプランで契約します。
個人のアカウントで仕事に使うことは認めず、会社の契約で使うと決めておくと、プランの違いによる扱いの差が生まれません。
設定は提供会社の都合で変わることがあるため、担当者が定期的に確かめる日を決めておくと安心です。
使ってよいツールを決める
会社が認めたツールだけを使うと決め、それ以外は仕事で使わないことにします。
ただし禁止するだけだと、使いたい社員が個人のアカウントで使い続け、会社から見えなくなります。
使いたい理由に応えられるツールを会社が用意すると、シャドーAIが減ります。
社員への説明と見直し
決めたルールは、全社員に説明し、新しく入った社員にも同じ説明をします。
パナソニックの事例のように、ルールがあっても守られていなければ防げないので、守られているかを定期的に確かめます。
はじめから完璧なルールを作ろうとせず、まず1つのルールから決めて、運用しながら直していくほうが続けやすくなります。
まとめ
生成AIの情報漏洩は、情報の入力、サービス側の不具合、アカウントの流出、会社が禁じたツールの利用の4つの形で起きています。
入れてよい情報、設定、使うツール、社員への説明を先に決めれば、多くは減らせます。
生成AIを社内で安全に使うためのルール作りや、どの業務から使うかで迷ったら、INFLUのAX支援でご相談を受けています。
株式会社INFLUは大阪市西区を拠点に、情報セキュリティの認証(ISMS)を受け、エンジニアが日々の業務でAIを使いながら、企業のAI活用を課題の整理から社内に残る運用づくりまで支援しています。
AX支援の内容は、下記のページをご覧ください。